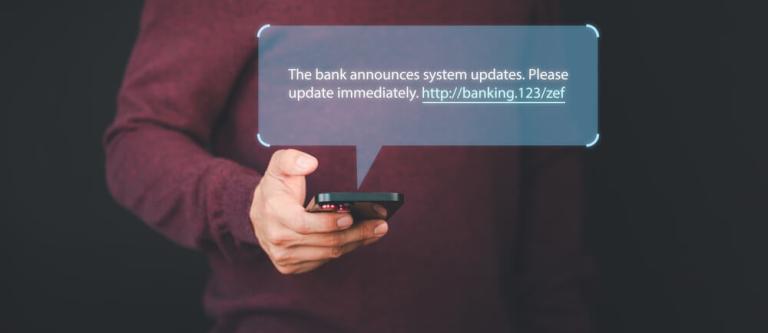
Los hechos ocurrieron cuando el acusado, en connivencia con otras personas, envió un SMS a una mujer simulando ser su entidad bancaria para alertarla de una supuesta transferencia de 1.000 euros que requería validación. Aunque inicialmente la víctima ignoró el mensaje, poco después recibió una llamada de alguien que se hizo pasar por un empleado del banco y la convenció de que necesitaban el código para anular un acceso no consentido a su cuenta. Ante la insistencia de que era la única forma de evitar la pérdida del dinero, la víctima cedió y les facilitó el código, permitiendo que los estafadores autorizaran la transferencia de 1.000 euros junto con una comisión de cinco euros. Siguiendo exactamente el mismo procedimiento, ese mismo día lograron estafar otros 700 euros a un hombre. Finalmente, el acusado se apropió del dinero sustraído.
Los magistrados coinciden con la juzgadora de instancia en que la dinámica de los hechos expuesta por los denunciantes es plenamente coherente con el ‘phishing’. Además, señalan que las dos transferencias fraudulentas se realizaron a una cuenta puente -correspondiente a una identidad usurpada- desde la que, a su vez, el dinero se envió a una segunda cuenta de la que era titular el acusado.
Por todo ello, la Sala rechaza la versión de la defensa, en la que el acusado alegaba haber sido engañado al facilitar sus datos personales para un supuesto sorteo. Los jueces tachan esta coartada de “versión huérfana de prueba”, destacando además que no consta la interposición de ninguna denuncia al respecto.